專業治理

專業治理

Corporate Governance

  • 產業創新與基礎建設
  • 和平正義與有力的制度

誠信與信任是數位服務業最重要的資產。愛貝斯以健全的治理架構、內部控制與風險管理為基礎,並於 2025 年通過 ISO/IEC 27001:2022 資訊安全管理系統驗證,將資安、個資保護與負責任 AI 落實於每一個專案,攜手供應鏈夥伴,為客戶提供安全、可靠且兼顧永續的數位解決方案。

專業治理

資訊安全管理

網站與數位服務承載著客戶的品牌信譽與使用者資料,資訊安全是愛貝斯對客戶最重要的承諾。我們以 ISO/IEC 27001:2022 為框架建立資訊安全管理系統,從組織、技術到人員全面落實防護,並把資安延伸到每一個客戶網站。

資訊安全政策與管理系統

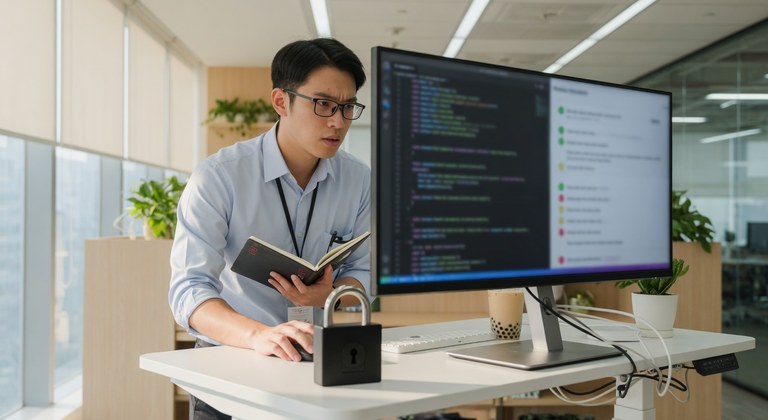
愛貝斯資訊安全人員監控系統狀態
以國際標準守護每一個專案

網站與數位服務承載著客戶的品牌信譽與使用者資料。愛貝斯於 2025 年 10 月通過 ISO/IEC 27001:2022 資訊安全管理系統第三方驗證,驗證範圍涵蓋台中總部之網站設計開發、主機維運與 AI 服務。

資訊安全政策

本公司資訊安全政策經總經理核定,以確保資訊資產之機密性、完整性與可用性為目標,保護公司、客戶與網站使用者的資料免於未經授權之存取、竄改或毀損,並符合相關法令及契約要求。政策每年檢討一次,並公告周知全體同仁與相關供應商。

ISMS 建置歷程

2023

完成資安現況評估與差距分析,確立以 ISO/IEC 27001 為管理框架。

2024

成立資訊安全委員會與資訊安全室,完成資訊資產盤點、風險評鑑,並訂定 ISMS 政策與程序文件。

2025

完成內部稽核與管理審查,10 月通過 ISO/IEC 27001:2022 第三方驗證。

資訊安全組織

單位 組成 職責
資訊安全委員會 總經理召集,成員含營運副總、技術長及各部門主管 核定資安政策與目標、審議重大資安風險與資源配置,每季開會
資訊安全室 資安主管 1 人、專責人員 2 人 規劃與執行資安措施、監控與事件應變、教育訓練與社交工程演練
各部門資安聯絡窗口 每部門 1 人 推動部門內資安規範、協助資產盤點與事件通報
ISMS 內部稽核小組 經訓練合格之內部稽核員 每年執行 ISMS 內部稽核,追蹤矯正措施

2025 年資安目標與達成

指標 目標 2025 年達成
重大資安事件 0 件 0 件
全員資安教育訓練完成率 100% 100%
社交工程演練全年平均點擊率 5% 以下 4.9%
核心服務系統可用率 99.9% 以上 99.95%
客戶網站高風險弱點 7 日內修補率 100% 100%

防護措施與社交工程演練

愛貝斯以「縱深防禦」為原則,從身分、端點、網路、雲端到資料層層設防,並透過持續監控與演練,確保在威脅發生時能及早發現、迅速應變。

多層次技術防護

  • 身分與存取:全面啟用多重驗證(MFA),依最小權限原則配發帳號,每季覆核權限,離職人員帳號於當日停用。
  • 端點防護:公務電腦全面安裝端點偵測與回應(EDR)工具、啟用全碟加密,並集中管理作業系統與軟體更新。
  • 網路防護:次世代防火牆、VPN 遠端連線與網段隔離,將開發、測試與正式環境分開管理。
  • 雲端防護:網站應用程式防火牆(WAF)、DDoS 防護與 CDN,降低攻擊對服務的影響。
  • 資料保護:依 3-2-1 原則執行備份(3 份資料、2 種媒介、1 份異地),並每季進行還原演練。
  • 監控與日誌:集中收集系統與應用程式日誌,異常行為即時告警,由資訊安全室判讀處理。
  • 安全開發:遵循安全程式開發規範,上線前執行程式碼審查與弱點掃描。

社交工程演練

電子郵件釣魚是最常見的入侵手法。愛貝斯自 2023 年起辦理社交工程演練,2023 至 2024 年為每半年一次,2025 年起提升為每季一次,以模擬釣魚郵件測試同仁警覺性;點擊連結的同仁須完成 1 小時加強課程。2025 年點擊率由第一季的 8.0% 逐季下降至第四季的 1.9%:

季別 演練人數 開啟郵件人數(比率) 點擊連結人數(比率)
第一季 50 10(20.0%) 4(8.0%)
第二季 51 7(13.7%) 3(5.9%)
第三季 52 5(9.6%) 2(3.8%)
第四季 52 4(7.7%) 1(1.9%)

教育訓練與事件應變

全體同仁每年須完成至少 3 小時資安教育訓練,新進人員於到職一週內完成;2025 年完成率 100%。公司訂有資安事件通報與應變程序,依事件等級啟動應變小組、通知受影響客戶並進行根因分析,每年辦理一次營運持續演練。2023 至 2025 年,愛貝斯皆未發生重大資安事件。

客戶網站資安服務

把資安做進每一份維護合約

客戶網站的安全,就是客戶品牌的安全。自 2025 年起,愛貝斯將網站弱點掃描服務納入所有網站維護合約,讓每一位維護客戶都能定期掌握網站的資安狀態,而不需額外加購。

工程師為客戶網站進行弱點檢測

網站資安服務項目

服務項目 內容 頻率
網站弱點掃描 檢測 OWASP Top 10 等常見弱點並出具報告與修補建議 每季
系統與套件更新 CMS 核心、框架與外掛之安全性更新 每月;重大弱點即時修補
SSL/TLS 憑證管理 憑證自動更新與加密設定檢測 持續
WAF 與 DDoS 防護 阻擋常見攻擊與異常流量 持續
備份與還原 網站程式與資料庫自動備份,保留 30 日 每日
可用性與竄改監控 網站異常中斷或頁面遭竄改時即時通知 24 小時
年度資安健檢 彙整全年掃描結果與改善建議,於年度維護檢視會議說明 每年

2025 年服務成果

指標 2025 年
維護中客戶網站 420 個
弱點掃描執行 1,680 站次
發現高風險弱點 37 項,7 日內修補率 100%
客戶網站重大資安事件 0 件

從設計開始的安全

新網站專案導入安全開發生命週期:需求階段確認資安與個資需求,開發階段遵循安全程式規範並進行程式碼審查,上線前完成弱點掃描與權限檢查。後台管理介面預設啟用多重驗證、登入防機器人驗證與操作軌跡紀錄,讓安全成為網站的標準配備。

個人資料保護

愛貝斯依《個人資料保護法》及相關法令處理個人資料,並同時扮演兩種角色:對客戶聯絡窗口、求職者與員工的個資,我們是資料蒐集者;對客戶網站上的會員、訂單與表單資料,我們則是受客戶委託的處理者。兩種角色都適用同樣嚴謹的保護標準。

管理作法

  • 個資盤點:每年盤點各部門蒐集、處理及利用之個人資料,建立個資清冊並評估風險。
  • 委託處理管理:與客戶簽訂之開發及維護合約全面納入個資保護條款,明訂處理範圍、保密義務與事故通知責任。
  • 資料最小化:僅蒐集業務必要之個資,並依保存期限定期刪除或去識別化。
  • 存取控管:個資存取採最小權限並留存紀錄,傳輸與儲存全程加密。
  • 事故應變:發生個資事故時立即啟動應變,查明後以適當方式通知當事人及委託客戶。
  • 當事人權利:受理查詢、閱覽、更正、停止利用及刪除等請求,並於法定期限內回覆。

隱私設計(Privacy by Design)

愛貝斯將隱私保護內建於網站產品中:表單僅設計必要欄位並提供明確同意勾選、網站預設提供 Cookie 同意機制、會員密碼以雜湊方式儲存,後台列表中的姓名、電話與地址等欄位預設遮蔽顯示,降低資料在日常作業中不必要的暴露。

2025 年個資保護績效

指標 2025 年
個資保護教育訓練完成率 100%
年度個資盤點 完成
客戶合約納入個資保護條款比例 100%
當事人權利請求 3 件,皆於法定期限內完成
個資外洩或違規事件 0 件(2023 至 2025 年皆為 0 件)

隱私權偏好設定中心

本網站使用 Cookie 以提供更好的瀏覽體驗,您可以選擇接受或調整 Cookie 設定。

查看隱私權政策

管理同意設定

必要的Cookie

一律啟用

必要 Cookie:維持網站基本功能,例如登入狀態與表單安全驗證,無法關閉。

Language
洽詢車

你的洽詢車總計 0 件產品

產品比較

你的比較總計 0 件產品

前往比較