專業治理

專業治理

Corporate Governance

  • 就業與經濟成長
  • 和平正義與有力的制度

誠信與信任是數位服務業最重要的資產。愛貝斯以健全的治理架構、內部控制與風險管理為基礎,並於 2025 年通過 ISO/IEC 27001:2022 資訊安全管理系統驗證,將資安、個資保護與負責任 AI 落實於每一個專案,攜手供應鏈夥伴,為客戶提供安全、可靠且兼顧永續的數位解決方案。

專業治理

公司治理架構

健全的公司治理是企業永續經營的基石。愛貝斯建立權責分明的治理架構,由董事會監督經營團隊,搭配獨立運作的稽核與風險管理機制,確保營運決策合法、透明,並兼顧利害關係人權益。

治理架構

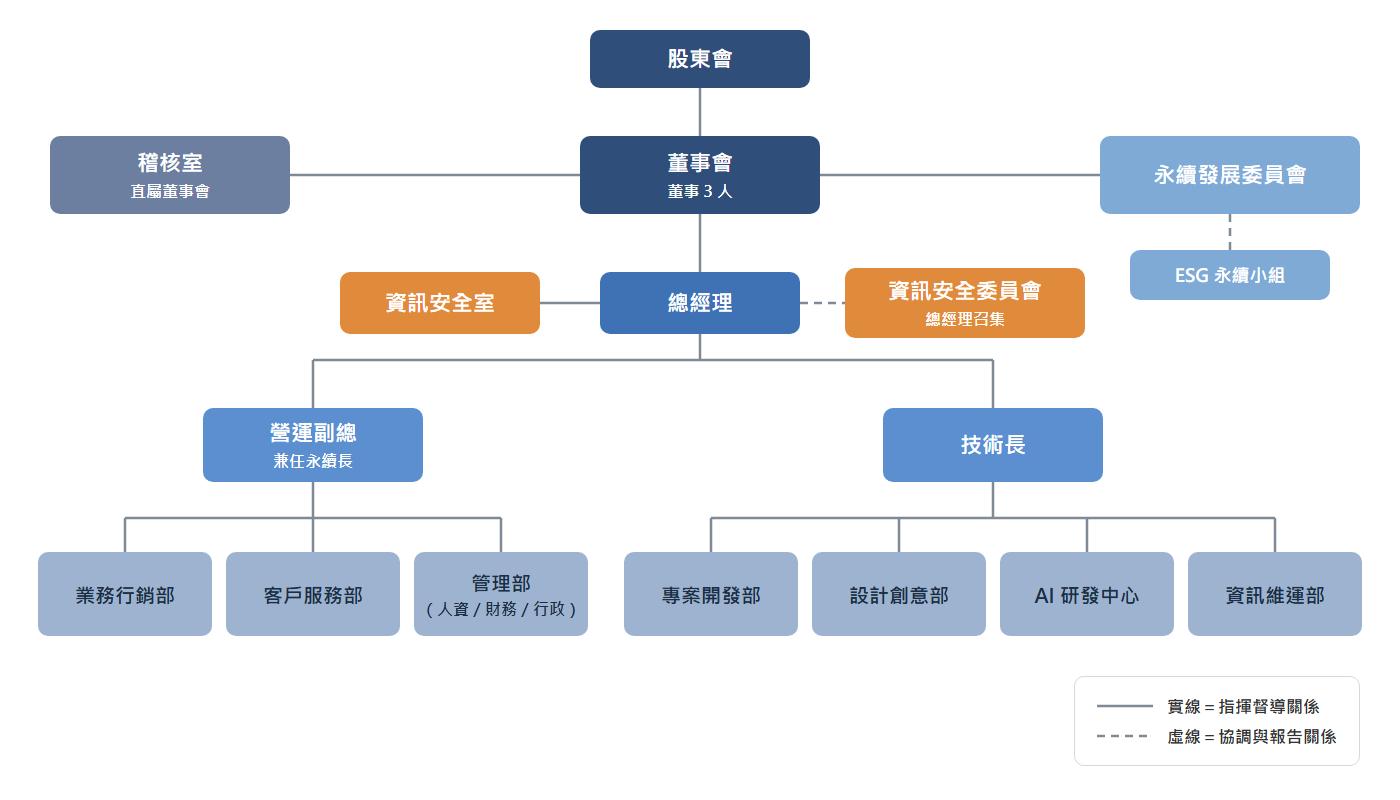
愛貝斯公司治理架構圖
愛貝斯治理架構

股東會為最高權力機構,董事會負責監督經營與永續策略,稽核室直屬董事會獨立運作,資訊安全由總經理召集之委員會統籌。

愛貝斯以「權責分明、相互制衡、資訊透明」為治理原則。股東會為公司最高權力機構;董事會由 3 名董事組成,負責核定經營策略、年度預算與重大投資,並監督內部控制、風險管理與永續發展。董事會下設永續發展委員會,統籌環境、社會與治理相關政策;稽核室直屬董事會,獨立執行內部稽核並定期報告。

經營團隊由總經理領導,下設營運副總(兼任永續長)與技術長,分別督導業務、客服、管理部門,以及專案開發、設計創意、AI 研發與資訊維運部門。為因應數位服務業最關鍵的資安風險,總經理另召集資訊安全委員會,並設置資訊安全室專責推動資安管理。

治理原則

  • 權責分明:董事會負責策略與監督,經營團隊負責執行,重大事項依核決權限辦理。
  • 獨立監督:稽核室直屬董事會,不受經營團隊指揮,確保稽核結果客觀。
  • 資訊透明:定期向股東提供營運與財務資訊,並透過永續報告書與本專頁揭露非財務績效。
  • 永續整合:永續、資安與 AI 治理議題直接納入董事會議程,而非僅由單一部門處理。

此架構讓策略制定、營運執行與獨立監督各有歸屬,也讓永續與資安議題能夠直接進入最高治理單位的討論範圍。

董事與經營團隊職責

董事會成員具備網站科技、財務會計與企業經營等多元專業,其中 1 名董事具資訊科技背景、1 名董事具財務會計專業,女性董事 1 名。2025 年董事會共召開 6 次,董事出席率 100%,議案涵蓋年度預算、AI 研發投資、ISO/IEC 27001 驗證進度與永續報告書。

治理單位/職位 組成 主要職責
董事會 董事 3 人(含董事長) 核定經營策略、年度預算與重大投資;監督內部控制、風險管理與永續發展
永續發展委員會 委員 3 人(至少 1 名董事) 訂定永續政策與目標;督導重大主題、氣候與資安等永續風險
總經理 1 人 執行董事會決議、統籌公司營運;召集資訊安全委員會
營運副總(兼任永續長) 1 人 督導業務行銷、客戶服務與管理部門;統籌永續事務並向永續會及董事會報告
技術長 1 人 督導專案開發、設計創意、AI 研發與資訊維運;負責技術策略與交付品質,並主持 AI 治理審查
稽核室 專任稽核 1 人 依年度稽核計畫執行內部稽核,追蹤缺失改善並向董事會報告

董事進修與利益迴避

  • 董事每年進修至少 6 小時,2025 年平均進修 9 小時,主題包含公司治理、資訊安全與 AI 治理。
  • 董事對於會議事項與自身或其代表之法人有利害關係者,應於當次會議說明並迴避討論及表決。
  • 董事與經理人每年簽署誠信經營聲明,2023 至 2025 年皆無貪腐事件。

經營績效與永續連結

經營團隊之年度績效考核納入永續指標,權重為 15%,項目包括重大資安事件、辦公室用電減量、員工留任率及重要供應商 ESG 承諾書簽署率,使永續目標與經營決策緊密結合。

內部控制與稽核

愛貝斯依據相關法令建立內部控制制度,涵蓋銷售及收款、採購及付款、薪工、資訊與個人資料管理等作業循環,以合理確保營運效果及效率、報導之可靠性、及時性與透明性,以及相關法令之遵循。

內部稽核運作

稽核室直屬董事會,每年依風險評估結果擬訂年度稽核計畫,經董事會核定後執行。稽核發現之缺失,由受查單位提出改善計畫,稽核室持續追蹤至改善完成,並定期向董事會報告。各部門每年亦辦理內部控制自行評估,由稽核室覆核後彙整成果。

項目 2025 年執行情形
年度稽核計畫 計畫 14 項,完成 14 項,完成率 100%
專案稽核 2 項(資訊安全管理、個人資料保護)
稽核發現與改善 發現缺失 5 項,已全數改善完成
內部控制自行評估 各部門完成率 100%
向董事會報告 6 次

稽核重點

  • 銷售及收款循環:專案報價核決、合約審閱、驗收與請款流程。
  • 採購及付款循環:雲端服務與外包採購之比價、核決與付款控管。
  • 資訊循環:帳號權限、變更管理、備份與還原演練。
  • 個人資料管理:個資盤點、委託處理契約與存取紀錄。

公司年度財務報表委請獨立會計師查核簽證,確保財務資訊之允當表達。

風險管理

愛貝斯參考 ISO 31000 風險管理指引,建立「辨識、分析、評估、處理、監督與溝通」的風險管理流程。由總經理督導各部門每年盤點營運風險,依發生可能性與衝擊程度評等,並將高風險項目及因應策略提報董事會。永續相關風險則由永續發展委員會督導,資訊安全風險另由資訊安全委員會每季檢視。

風險類別 風險說明 主要因應措施
資訊安全風險 駭客入侵、勒索軟體、客戶網站遭攻擊或竄改 運作 ISMS、弱點掃描、異地備份、社交工程演練、事件應變程序
個資與法規風險 個人資料保護法、著作權法及 AI 相關法規變動 法規月度追蹤、個資盤點、合約個資條款、負責任 AI 審查
技術變革風險 生成式 AI 快速演進,改變網站設計與內容產製模式 2025 年 AI 研發投入 1,850 萬元;全員 AI 工具培訓
人才風險 資深工程師與設計師流失、關鍵技術人才招募不易 具競爭力之薪酬、職涯面談與專業培訓;2025 年留任率 91%
市場與客戶風險 景氣波動、客戶預算緊縮、價格競爭 分散產業與區域客戶(台北、台中、港澳、日本);以維護合約建立穩定收入
營運持續與氣候風險 颱風、地震、停電導致服務中斷 雲端異地備援、遠端辦公機制、營運持續計畫每年演練

2025 年愛貝斯未發生對營運造成重大影響之風險事件。我們將持續強化風險管理與內部控制的連結,並逐步導入氣候相關財務揭露的情境分析。

隱私權偏好設定中心

本網站使用 Cookie 以提供更好的瀏覽體驗,您可以選擇接受或調整 Cookie 設定。

查看隱私權政策

管理同意設定

必要的Cookie

一律啟用

必要 Cookie:維持網站基本功能,例如登入狀態與表單安全驗證,無法關閉。

Language
洽詢車

你的洽詢車總計 0 件產品

產品比較

你的比較總計 0 件產品

前往比較